 شبکه اجتماعی آزمایشگاه امنیت وایت لب


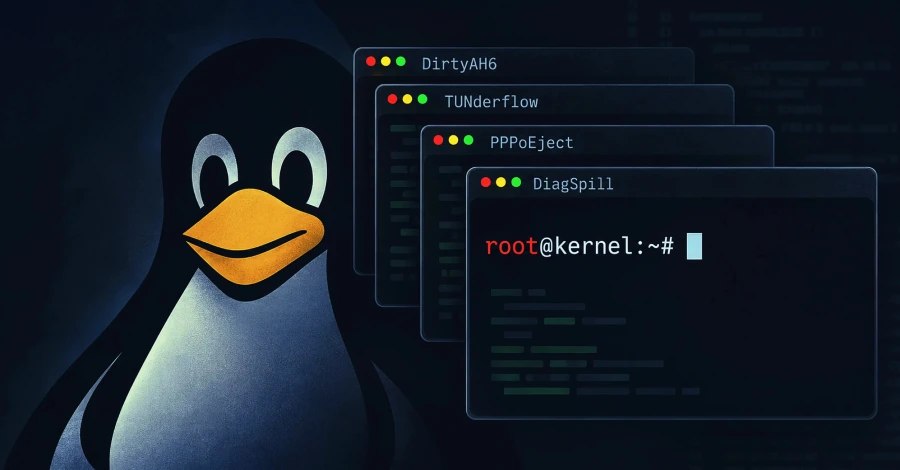
🔴 برای چندین آسیبپذیری با شدت بالا که چندی پیش در هسته لینوکس شناسایی شده، اخیرا اکسپلویت عمومی منتشر شده است. این آسیبپذیریها با نامهای DirtyAH6، TUNderflow، PPPoEject و DiagSpill مورد توجه قرار گرفتهاند.
⚠️ با وجود عدم شواهد بهرهبرداری واقعی، انتشار کدها میتواند خطر را افزایش دهد. این آسیبپذیریها میتوانند به کاربران محلی اجازه دهند به دسترسی ریشه دست یابند و بر روی سیستمهای اشتراکی ریسک بالایی ایجاد کنند.
✳️ برای کاهش خطر، بهروزرسانی به نسخههای هسته ۵.۱۰.۲۷۰، ۵.۱۵.۲۲۱، ۶.۱.۱۸۸، ۶.۶.۱۵۷، ۶.۱۲.۱۰۹، ۶.۱۸.۵۰ و ۷.۲.۴ توصیه میشود. اگر قادر به بهروزرسانی نیستید، خاموش کردن ویژگی namespace کاربر با دسترسی کم (unprivileged) و ویژگیهای تحت تأثیر پیشنهاد میشود.
برچسبها: