 شبکه اجتماعی آزمایشگاه امنیت وایت لب


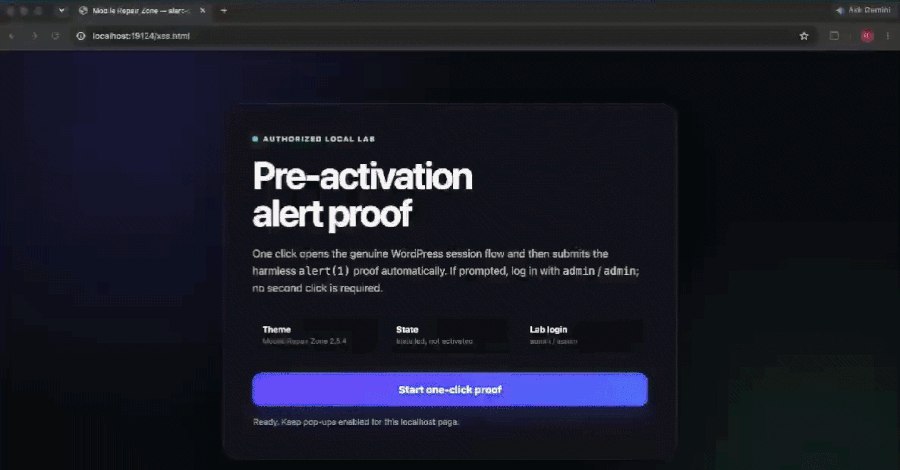
🔴 یک آسیبپذیری با شدت بالا به نام Click2shell در هسته وردپرس شناسایی شده که به مهاجمین این امکان را میدهد تا با ارسال یک صفحه مخرب به مدیر، بدون نیاز به انجام اقدامات مرتبط با نصب، یک theme را نصب کرده و به طور بالقوه کد دلخواه را روی سرور اجرا کنند. مهاجم با استفاده از این آسیبپذیری (سوء استفاده از دو اِشکال در نسخههای 6.0 تا 7.0 وردپرس)می تواند:
1. با سوء استفاده از قابلیت پیش نمایش، صرفا با یک بار مشاهده لینک مخرب توسط مدیر احراز شده یک theme را از کاتالوگ رسمی وردپرس نصب نماید(این theme نصب شده هنوز در حالت غیر فعال است).
2. با استفاه از اِشکال دیگر، کد خود را به تم تزریق و اجرا کند.
⚠️ رفتارهای پس از بهرهبرداری میتوانند شامل نصب تمهای مخرب و یا آسیب پذیر و اجرای کد دلخواه باشند.
✳️ برای جلوگیری از این آسیبپذیری، بهروزرسانی به نسخه 7.1.1 وردپرس توصیه میشود و کاربران باید بهروزرسانیهای لازم را انجام دهند.
برچسبها: