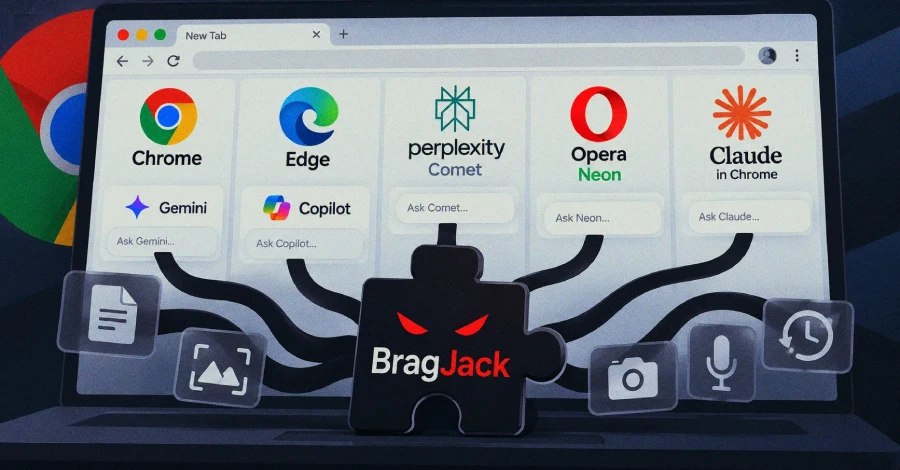
🔴 چندین آسیبپذیری با شدت بالا در مرورگرهای Chrome و Edge شناسایی شده است که به هکرها اجازه دسترسی غیرمجاز به دستیارهای هوش مصنوعی و فایلهای محلی کاربران را میدهد. این آسیبپذیریها نیاز به احراز هویت دارند و میتوانند از طریق نصب افزونههای مخرب مورد سوءاستفاده قرار گیرند. آسیبپذیری CVE-2026-0628 به طور خاص بر روی Chrome قبل از نسخه 143.0.7499.192 تأثیر میگذارد.
⚠️ با وجود اینکه شواهدی از سوءاستفاده فعال وجود ندارد، اما این آسیبپذیریها میتوانند به هکرها اجازه دهند تا دستورات غیرمجاز به دستیارهای هوش مصنوعی ارسال کنند.
✳️ کاربران باید مرورگرهای Chrome و Edge خود را به نسخههای 143.0.7499.192 و 150.0.4078.48 یا بالاتر بهروزرسانی کنند و افزونههای غیرمعتبر را بررسی و حذف نمایند.
 شبکه اجتماعی آزمایشگاه امنیت وایت لب