 شبکه اجتماعی آزمایشگاه امنیت وایت لب


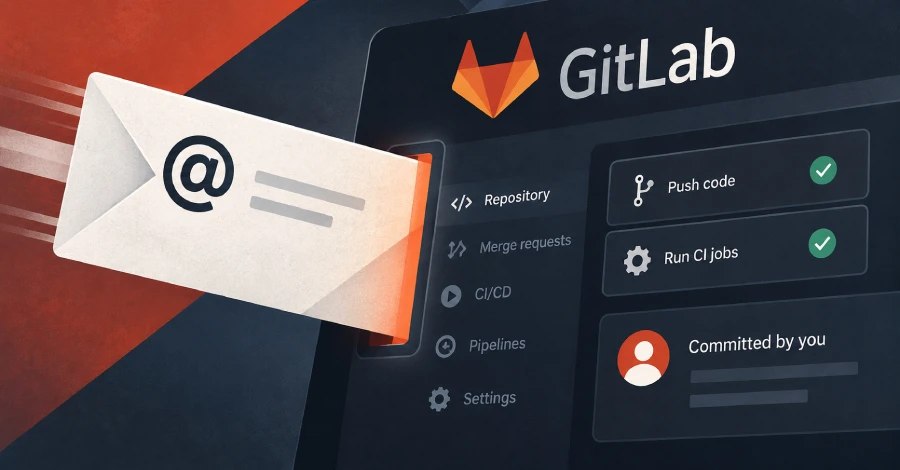
🔴 این آسیبپذیری با شدت بالا در GitLab به مهاجم این امکان را میدهد که بدون نیاز به احراز هویت، کد را به نام کاربر قربانی ارسال کرده و وظایف CI را اجرا کند. این مشکل ناشی از عدم تأیید فرستنده ایمیل است که به مهاجم اجازه میدهد تا با استفاده از آدرس ایمیل کاربر، به راحتی به حساب کاربری دسترسی پیدا کند و به این ترتیب، محدودیتهای IP و احراز هویت دو مرحلهای را دور بزند.
⚠️ مهاجم میتواند صرفا با بهدست آوردن آدرس ایمیل کاربر، ایمیلی حاوی تغییرات به یک شاخه هدف ارسال کند و GitLab این ایمیل را بهعنوان ارسالشده توسط کاربر پردازش میکند.
✳️ کاربران باید به سرعت توکن ایمیل ورودی خود را بازنشانی کنند و از وجود آدرسهای ایمیل عمومی که ممکن است در معرض خطر باشند، مطلع شوند.
برچسبها: