 شبکه اجتماعی آزمایشگاه امنیت وایت لب


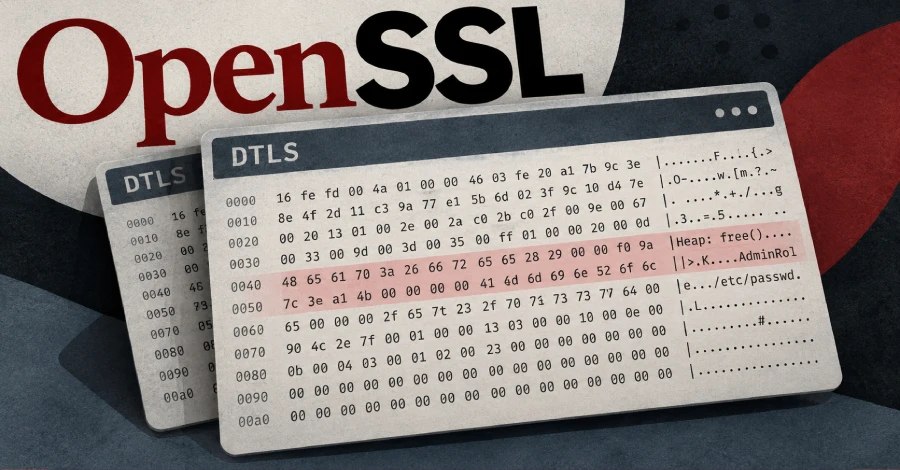
🔴 کتابخانه OpenSSL با چندین آسیبپذیری جدی مواجه شده است که میتواند منجر به نشت حافظه یا کرش برنامه شود. این آسیبپذیریها در نسخههای مختلفی از OpenSSL وجود دارند و نیاز به احراز هویت ندارند. آسیبپذیری اصلی با شناسه CVE-2026-84782 شناسایی شده و به شدت بالا ارزیابی شده است.
⚠️ با وجود اینکه شواهدی از بهرهبرداری فعال از این آسیبپذیریها وجود ندارد، اما رفتارهای پس از بهرهبرداری میتواند به نشت اطلاعات حساس منجر شود. این موضوع به ویژه در محیطهای چندرشتهای میتواند خطرناک باشد و به کرش سرور یا کلاینتهای TLS منجر شود.
✳️ کاربران باید هر چه سریعتر به نسخههای اصلاحشده از OpenSSL بهروز شوند، از جمله 4.0.3 و 3.6.5. همچنین، به دلیل عدم وجود راهکار موقت، توصیه میشود که کاربران بهروزرسانیهای امنیتی را در اولویت قرار دهند.
برچسبها: