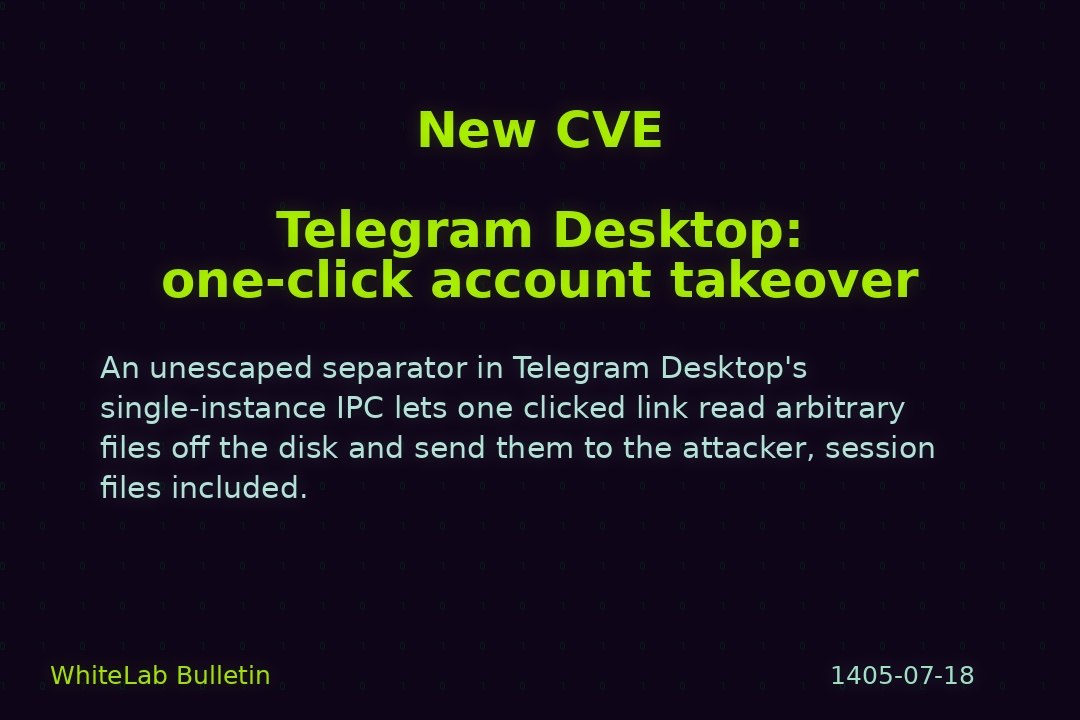
🔴 طبق گزارش منتشرشده، آسیبپذیری با شدت بالا در تلگرام دسکتاپ کشف شده است که امکان خواندن و استخراج فایلهای محلی را به مهاجمان میدهد. این مشکل به کاربران اجازه میدهد تا فایلهای محلی را به چتهای تحت کنترل خود ارسال کنند و در نهایت منجر به تصاحب حساب کاربری شود. نسخههای قبل از 7.2.9 تحت تأثیر قرار گرفتهاند.
⚠️ این آسیبپذیری به شناسه CVE-2026-107181 شناخته میشود و با کلیک کاربر روی لینکهای مخرب، میتواند منجر به ارسال فایلهای محلی به چتهای تحت کنترل مهاجم شود.
✳️ کاربران باید تلگرام دسکتاپ را به نسخه 7.2.9 یا بالاتر بهروزرسانی کنند. همچنین، تنظیم یک کد عبور محلی (passcode) برای محافظت از فایلهای نشست و احتیاط در مورد لینکهایی که تلگرام را از مرورگر باز میکنند، توصیه میشود.
 شبکه اجتماعی آزمایشگاه امنیت وایت لب