 شبکه اجتماعی آزمایشگاه امنیت وایت لب


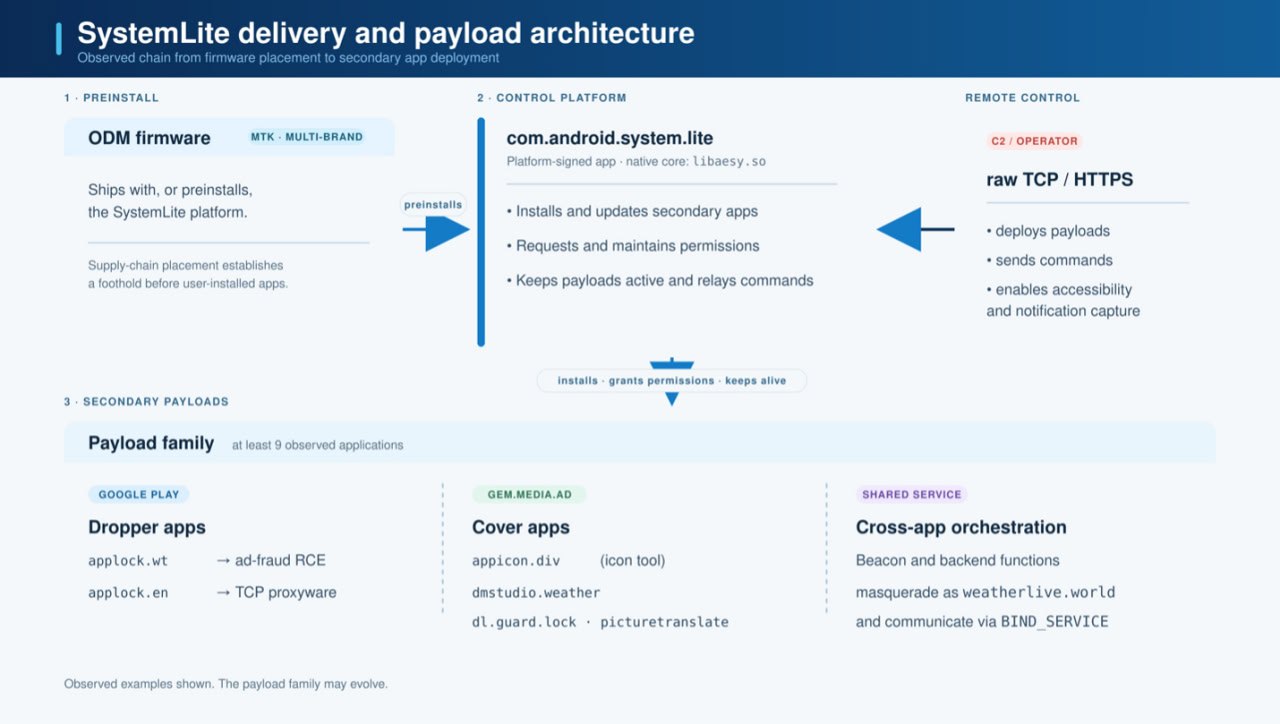
🔴 یک بدافزار در گوشیهای ارزانقیمت اندروید با چیپستهای MediaTek شناسایی شده است. این بدافزار به طور مخفیانه برنامهها را نصب کرده و دستگاهها را به پروکسیهای خانگی تبدیل میکند. در هزاران دستگاه و در بیش از ۱۵۰ کشور وجود داشته و بیشترین قربانیان در کشورهای مکزیک، فرانسه، ایتالیا، ایالات متحده، آلمان، برزیل و اسپانیا هستند.
⚠️ این بدافزار به سطح دسترسی سیستم دست پیدا کرده و میتواند ماژولهای اضافی را از سرورهای فرمان و کنترل نصب کند. همچنین، این بدافزار میتواند تبلیغات جعلی ایجاد و کلیکهای تقلبی را ثبت کند. حتی پیش از نصب برنامه جدید، برنامه Google Play را غیر فعال میکند تا از تشخیص نصب توسط Google Play Protect جلوگیری کند.
✳️ برای حذف آن و برنامههای مرتبط به دلیل وجود امضای سیستمی و اجرا با دسترسی بالای system، نیاز به پاکسازی در سطح فریمور یا استفاده از Android Debug Bridge (ADB) است و به سادگی قابل حذف نیستند.
برچسبها: