🔴
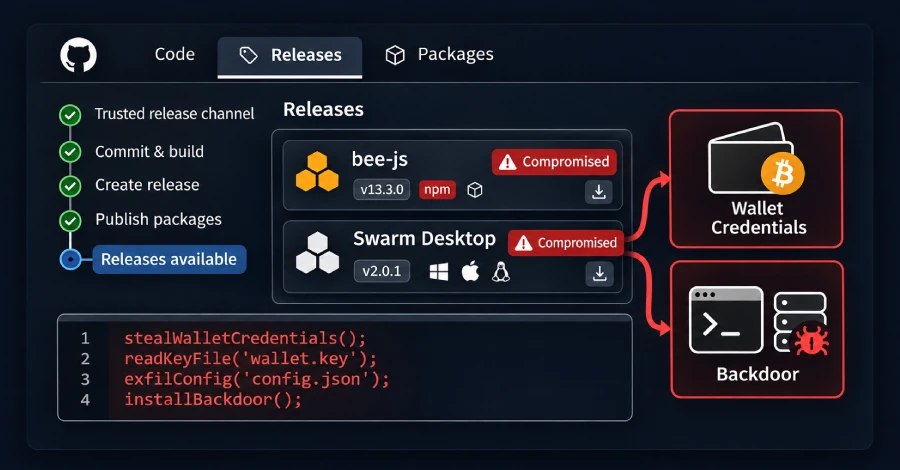
طبق گزارش منتشرشده، Ethersphere با انتشار نسخههای مخرب از ابزارهای خود، شامل bee-js 13.3.0 و Swarm Desktop 0.56.2، دچار یک حمله زنجیره تأمین شده است. این حمله منجر به سرقت کلیدهای کیف پول و نصب یک درب پشتی در سیستمهای کاربران میشود. نسخههای مخرب بهطور غیرمجاز منتشر شدند و کاربران با نصب آنها در معرض خطر قرار گرفتند.
⚠️ این حمله بهواسطه دسترسی به اعتبارنامههای CI انجام شد و نسخههای مخرب بهسرعت منتشر شدند. این رفتار بهویژه خطرناک است زیرا میتواند منجر به سرقت وجوه کاربران شود و بهدلیل استفاده از ابزارهای خود پروژه، شناسایی آن دشوار است.
✳️ کاربران باید هر چه سریعتر نسخههای مخرب را حذف کرده و کلیدها و رمزهای عبور خود را تغییر دهند. همچنین، نصب نسخه غیرآلوده 0.56.3 از Swarm Desktop توصیه میشود تا از آسیبهای بیشتر جلوگیری شود.
 شبکه اجتماعی آزمایشگاه امنیت وایت لب